Kort fortalt: Frå mai 2026 rullar Microsoft ut integrasjonen mellom SharePoint, OneDrive og Microsoft Entra B2B til alle tenantar. Ekstern deling blir då tettare knytt til gjesteidentitetar i Entra, og gamle delingslenkjer bør kartleggjast før overgangen når tenanten.
Utrullinga skjer automatisk, tenant for tenant. Når den når den enkelte tenanten, har EnableAzureB2BIntegration ikkje lenger effekt. Integrasjonen kan heller ikkje slåast av, og endringa gjeld heile tenanten.
Delingsinnstillingane i SharePoint og OneDrive forsvinn ikkje. Det som endrar seg, er identiteten bak den eksterne tilgangen og kva policyar som kan påverke han.
Kva endrar seg?
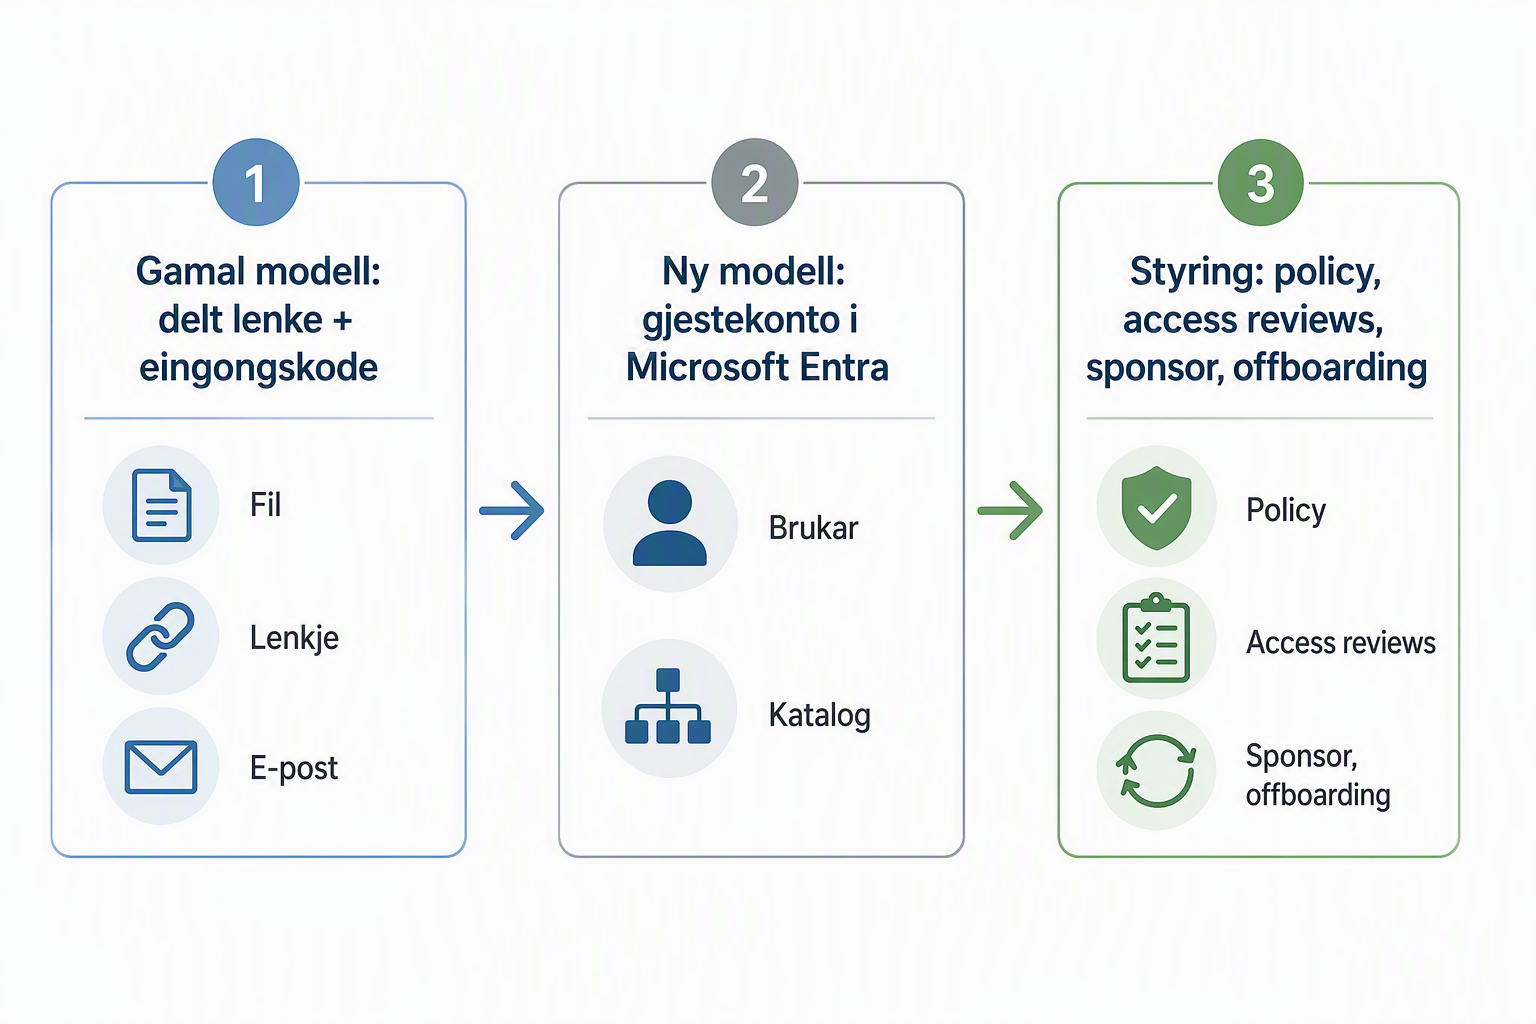
I den tidlegare modellen i SharePoint Online kunne ein ekstern mottakar få ein kode på e-post utan å ha ein etablert gjestekonto i Microsoft Entra.
Med Entra B2B blir autentiseringa flytta inn i den felles identitetsmodellen. Den eksterne mottakaren blir representert som gjest i katalogen, og tilgangen kan inngå i dei same prosessane som andre eksterne identitetar.
Det gir eit betre grunnlag for å:
- sjå kven som faktisk har ekstern tilgang
- bruke sentrale innstillingar for ekstern samhandling
- knyte tilgangen til ein eigar, ein kontroll og ei avslutning
Samtidig står eksisterande avgrensingar i SharePoint og OneDrive ved lag. Dersom ekstern deling er slått av på eit område, blir den ikkje slått på av denne integrasjonen. Ei meir restriktiv innstilling i Entra kan derimot overstyre ei meir open innstilling i Microsoft 365.
Kva kan merkast i drift?
Ikkje alle gamle lenkjer må delast på nytt
Microsoft skil mellom mottakarar som allereie har ein Entra B2B-gjestekonto, og dei som berre har brukt SharePoint sin tidlegare eingongskode.
Dersom gjestekontoen finst, skal mottakaren framleis ha tilgang til tidlegare delte lenkjer. Dersom kontoen manglar, kan mottakaren få tilgang nekta eller meldinga:
“This organization updated its guest access settings”
Då kan verksemda opprette gjestekontoen på førehand eller dele innhaldet på nytt. Microsoft opplyser at eksterne mottakarar utan gjestekonto kan miste tilgangen frå juli 2026. Anyone eller anonyme lenkjer er ikkje omfatta av denne overgangen.
OTP forsvinn ikkje
E-postbasert eingongskode er framleis ein støtta metode i Microsoft Entra B2B når mottakaren ikkje kan autentiserast på ein annan måte.
Overgangen handlar derfor ikkje om at OTP blir borte. Han handlar om at autentiseringa flyttar frå ein modell som var spesifikk for SharePoint til Microsoft Entra B2B.
Fleire innstillingar verkar saman
Ekstern deling blir påverka av både SharePoint og OneDrive sine delingsinnstillingar og innstillingar i Microsoft Entra. Det omfattar mellom anna external collaboration settings, organisatoriske relasjonar og cross-tenant access settings.
Det gjer samanhengen mellom forvaltning av SharePoint og identitetsforvaltning viktigare enn før.
Entra ID er kontrollplanet. Governance gir livssyklusen
Microsoft Entra ID og Microsoft Entra ID Governance svarar på to ulike, men nært samanhengande spørsmål:
- Entra ID stadfestar kven identiteten er, og handhevar vilkåra for innlogging og tilgang.
- Entra ID Governance dokumenterer kvifor tilgangen finst, kven som eig han, kor lenge han skal vare og når han skal vurderast eller fjernast.
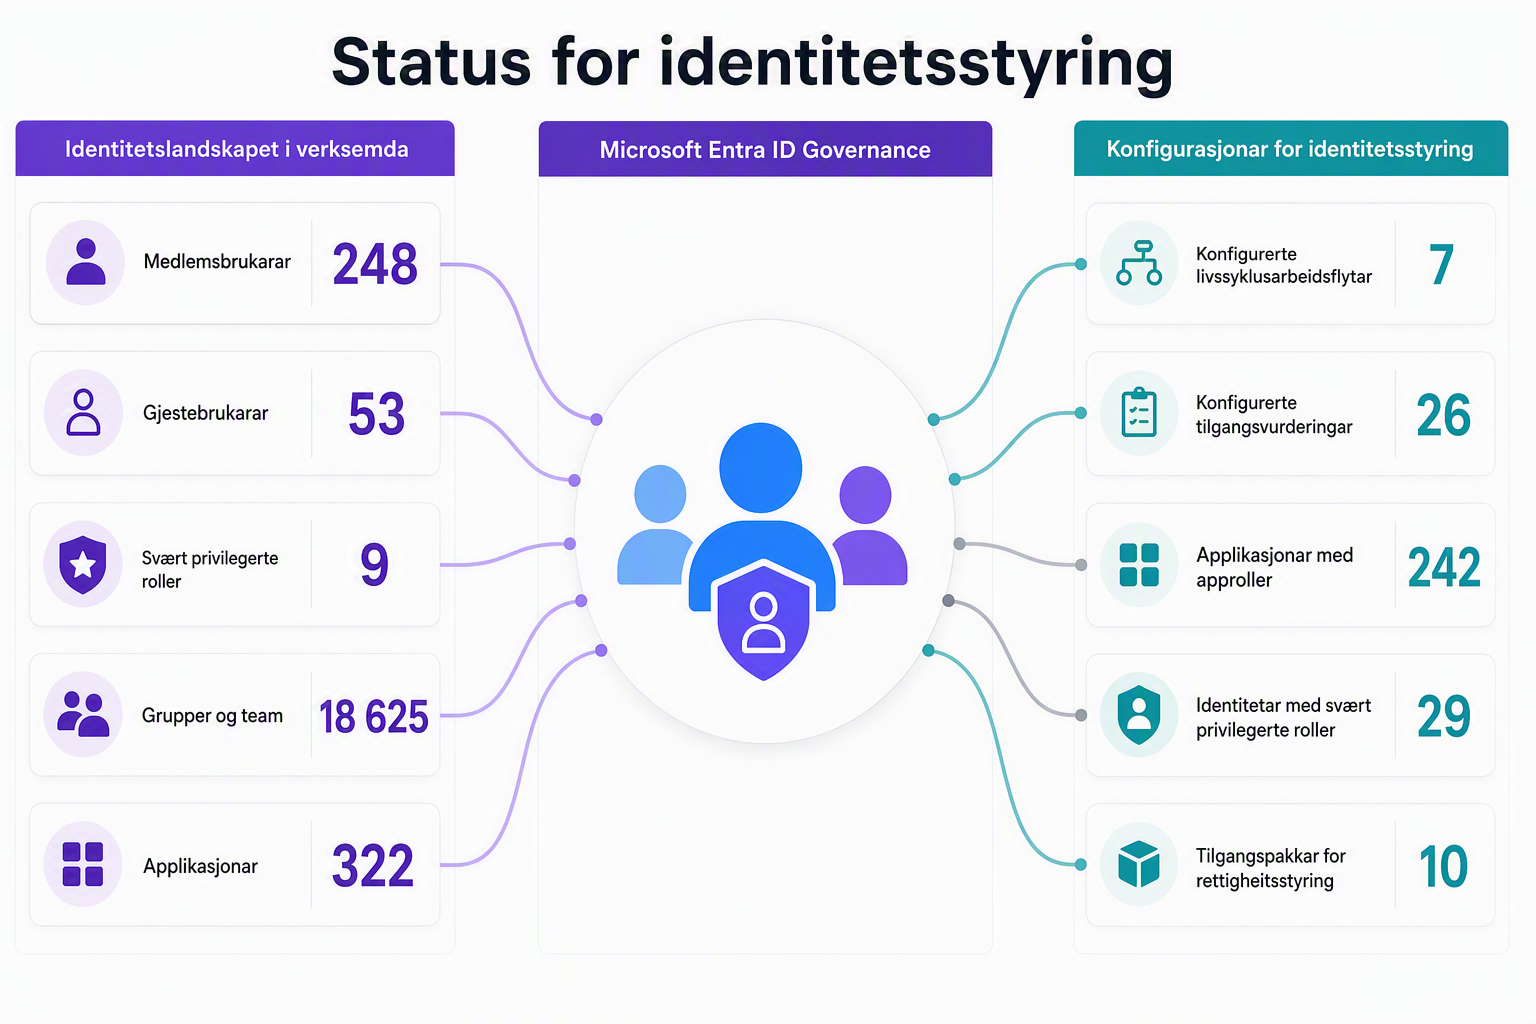
Dette gjeld både tilsette og gjestar. Tilsette kan samle opp tilgang når dei byter rolle. For gjestar er blindsona ofte større, fordi det er den eksterne organisasjonen som veit når personen byter oppgåve eller sluttar. Ein vellukka innlogging fortel derfor ikkje om det framleis finst eit forretningsbehov.
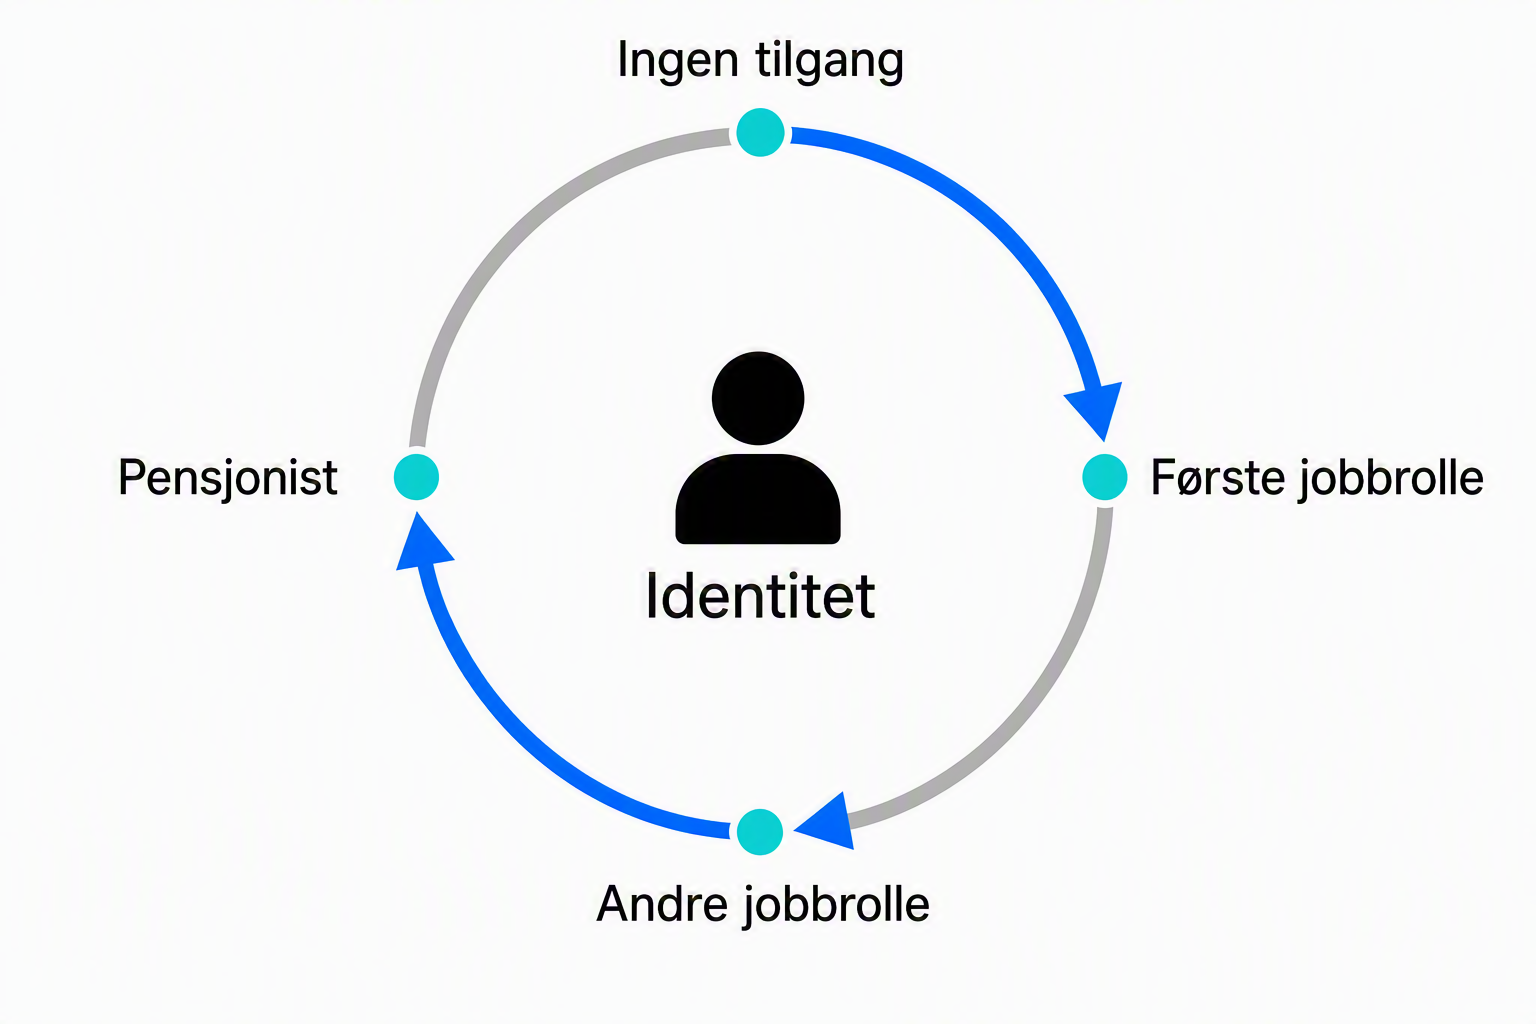
Funksjonar som kan setjast saman
- Conditional Access set vilkåra for innlogging. Det kan vere krav om MFA, avgrensa økter eller strengare kontroll for bestemte typar gjestar og ressursar.
- Cross-tenant access settings styrer inngåande og utgåande samarbeid mellom tenantar. Her kan verksemda avgrense bestemte partnarar og ta stilling til om ho vil stole på MFA eller einingssignal frå den andre tenanten.
- Entitlement management og tilgangspakkar (access packages) samlar tilgang til grupper, Teams, applikasjonar og område i SharePoint i ei pakke. Policyen kan definere kven som får søkje, kven som godkjenner, kor lenge tilgangen varer og om han kan fornyast.
- Access reviews gjer kontrollen gjentakande. Ein eigar kan jamleg stadfeste om brukarar og gjestar framleis skal ha gruppemedlemskap, apptilgang, roller eller ei tildeling gjennom ei tilgangspakke.
- Lifecycle workflows og provisioning kan automatisere delar av livsløpet for tilsette når dei startar, byter rolle eller sluttar. For gjestar blir tilgangspakkar, utløp og access reviews sentrale mekanismar for den same typen kontroll.
- Privileged Identity Management gir tidsavgrensa og behovsstyrt privilegert tilgang. Det er særleg relevant dersom ein ekstern konsulent må ha administrative roller, utan at rolla skal vere permanent aktiv.
Funksjonane løyser ulike delar av same problem. Conditional Access avgjer om ei innlogging kan sleppe gjennom. Governance avgjer om tilgangen burde finnast i utgangspunktet.
Gjestar treng ein sponsor og ein sluttdato
Ein gjestekonto bør kunne forklarast med nokre få opplysningar:
- kven som er sponsor eller eigar
- kva formål tilgangen har
- kva ressursar gjesten skal nå
- når tilgangen går ut
- kor ofte behovet skal vurderast på nytt
Dette flyttar ansvaret nærare den som kjenner samarbeidet. IT kan definere rammene, medan prosjektleiaren, systemeigaren eller den dataansvarlege vurderer om behovet framleis er reelt.
Eit praktisk døme
Ein leverandør skal delta i eit prosjekt i seks månader og treng eit team, eit område i SharePoint og éin forretningsapplikasjon.
I staden for tre manuelle tildelingar kan verksemda lage ei tilgangspakke for prosjektet. Berre brukarar frå den aktuelle partnaren kan søkje. Prosjekteigaren godkjenner, tilgangen får ein sluttdato og gjestene blir tekne med i ein periodisk access review.
Når perioden er over, kan tildelingane fjernast automatisk. Dersom gjesten ikkje har andre tildelingar gjennom tilgangspakkar, kan også gjestekontoen fjernast i tråd med livssyklusinnstillingane. Conditional Access styrer framleis vilkåra når gjesten loggar inn.
Frå manuell sak til styrt teneste
Dette er det reelle moglegheitsrommet i Entra ID Governance: Tilgang kan utformast som ei gjenbrukbar teneste med eigar, godkjenning, varigheit og kontroll.
Det kan gi raskare oppstart av samarbeid, færre permanente tilgangar og betre dokumentasjon overfor leiing, revisjon og kundar.
Målet er ikkje færrast mogleg gjestar. Målet er at ingen gjest skal vere utan eit kjent formål og ein ansvarleg eigar.
Fire ting å gjere no
1. Kartlegg delinga som finst
Bruk rapporten for ekstern deling og relevante audit loggar. Start med områda som deler mest eksternt, og sjå særleg etter:
- mottakarar utan Entra B2B-gjestekonto
- gamle prosjektrom med aktiv deling
- område utan tydeleg eigar
Målet er ikkje å finne kvar einaste lenkje med ein gong, men å vite kvar konsekvensen kan bli størst.
2. Sjå policyane i samanheng
Samanlikn innstillingane for ekstern deling i SharePoint og OneDrive med external collaboration settings og cross-tenant access settings i Entra.
Dokumenter kva innstilling som set den reelle grensa. Det reduserer faren for at ei deling ser tillaten ut i SharePoint, men blir stoppa av identitetspolicyen.
3. Avklar eigarskap og livssyklus
For prosjekt og faste samarbeid bør det vere tydeleg:
- kven som bestiller og godkjenner tilgangen
- kven som er sponsor eller eigar
- når tilgangen skal vurderast på nytt
- kven som fjernar gjesten når behovet er borte
Access reviews og entitlement management kan støtte dette der omfang og lisensiering gjer det relevant.
4. Førebu brukarstøtta
Gjer feilmeldinga kjend for dei som tek imot brukarhenvendingar. Avklar òg om løysinga skal vere å opprette gjestekonto, dele på nytt eller eskalere til eigaren av området.
Det er enklare enn å tolke kvar broten lenkje som ein tilfeldig feil i SharePoint.
Integrasjonen og styringa har ulik lisenslogikk
Microsoft oppgjev ikkje eit eige lisenskrav for sjølve overgangen til Entra B2B i dokumentasjonen som ligg til grunn her.
Funksjonane i Microsoft Entra ID Governance har eigne lisenskrav. Microsoft oppgjev Entra ID Governance eller Entra Suite for den samla løysinga, medan enkelte funksjonar også kan vere tilgjengelege med Entra ID P2.
For gjestebrukarar bruker Entra ID Governance ein MAU-modell. Gjestar blir fakturerte i månader der dei har ei eller fleire fakturerbare governance-handlingar. Microsoft presiserer samtidig at P2-handlingar ikkje blir fakturerte gjennom denne modellen.
Det er altså bruken av bestemte styringsfunksjonar, ikkje talet på gjestekontoar åleine, som avgjer denne kostnaden.
Heilt ærleg?
Dette er først og fremst ei flytting av ekstern deling inn i identitetsstyringa.
Tre spørsmål viser om verksemda er førebudd:
- Kven får invitere eksterne gjestar?
- Kven eig tilgangen etter at han er gitt?
- Kven avsluttar han når behovet er borte?
Dersom svara er uklare, er dette eit godt tidspunkt for å rydde. Jobben ligg ikkje i sjølve brytaren, men i eigarskapet rundt gjesten.