Tenk deg at Per i salsavdelinga har brukt ein ettermiddag på å rydde i kundelista. Der låg det doble oppføringar, feil i e-postadresser og gamle påmeldingar til nyheitsbrevet. Så fann han ut at chatboten han betaler for privat, kunne gjere mykje av arbeidet på få minutt. Han lasta opp Excel-fila og fekk ei ryddig liste tilbake.
På neste avdelingsmøte fortel han nøgd kor mykje tid han sparte. Først då kjem spørsmålet ingen hadde stilt: Kva skjedde eigentleg med kundedataa då fila vart lasta opp?
Lista inneheldt namn, e-postadresser og opplysningar om samtykke. Verksemda hadde ikkje vurdert tenesta, avklart vilkåra eller godkjent at desse opplysningane kunne delast der. Per prøvde å løyse ei arbeidsoppgåve. Likevel har verksemda fått ei ny dataflyt som ingen hadde teke ansvar for.
Dette er skygge KI i praksis. Omgrepet omfattar bruk av KI-tenester og agentar som skjer utan at verksemda har den nødvendige oversikta eller godkjenninga. Det kan vere ein privat chatbot, eit program på jobbmaskina eller eit verktøy som arbeider vidare på eiga hand. For ein leiar er det sentrale spørsmålet korleis ein tek vare på initiativet til folk, samtidig som ein får kontroll på kva informasjon dei gir frå seg.
Kundelista er framleis verksemda sitt ansvar
Når verksemda bestemmer kvifor og korleis kundedata skal brukast, er det normalt verksemda som er behandlingsansvarleg etter personvernregelverket. Leiaren har ansvar for å organisere arbeidet og sørgje for at dette blir følgt opp. Eit privat abonnement hos ein tilsett flyttar ikkje dette ansvaret over til den tilsette eller chatbotleverandøren.
Før ein ekstern leverandør får behandle personopplysningar, må rollene og grunnlaget for delinga vere avklarte. Dersom leverandøren behandlar opplysningane på vegner av verksemda, skal forholdet vere regulert i ein databehandlaravtale. Brukar leverandøren opplysningane til eigne formål, må det vurderast særskilt. Ei betaling på eit privat kredittkort avklarer ingen av desse spørsmåla.
Det er derfor relevant å skilje mellom eit privat abonnement og ei teneste verksemda har vurdert og teke i bruk på avtalte vilkår. Microsoft dokumenterer til dømes at Copilot og Copilot Chat for organisasjonar er omfatta av verksemdsvilkår og databehandlaravtalen, og at instruksjonar, svar og data frå Microsoft Graph ikkje blir brukte til å trene grunnmodellane. Samtidig har nettsøk eigne vilkår, og agentar kan ha andre vilkår som må kontrollerast. Namnet på produktet er dermed ikkje nok til å avgjere kva de kan bruke det til.
Det same omsynet følgjer med når de byggjer eigne agentar. I Foundry Agent Service dokumenterer Microsoft vern rundt dataa som tenesta behandlar, medan eksterne verktøy og datakjelder kan ha eigne vilkår. De må forstå heile vegen informasjonen tek, også når utgangspunktet er ei teneste de allereie stolar på.
Før du set grenser, må du forstå behovet
Eg ville byrja med å spørje kva dei tilsette faktisk brukar KI til. Kva oppgåver tek for lang tid? Kvar finn dei hjelp på eiga hand? I dømet med Per er behovet ganske konkret: Han vil rydde i ei liste utan å bruke halve arbeidsdagen på det. Dersom svaret frå leiinga berre er eit forbod, står arbeidsoppgåva framleis uløyst.
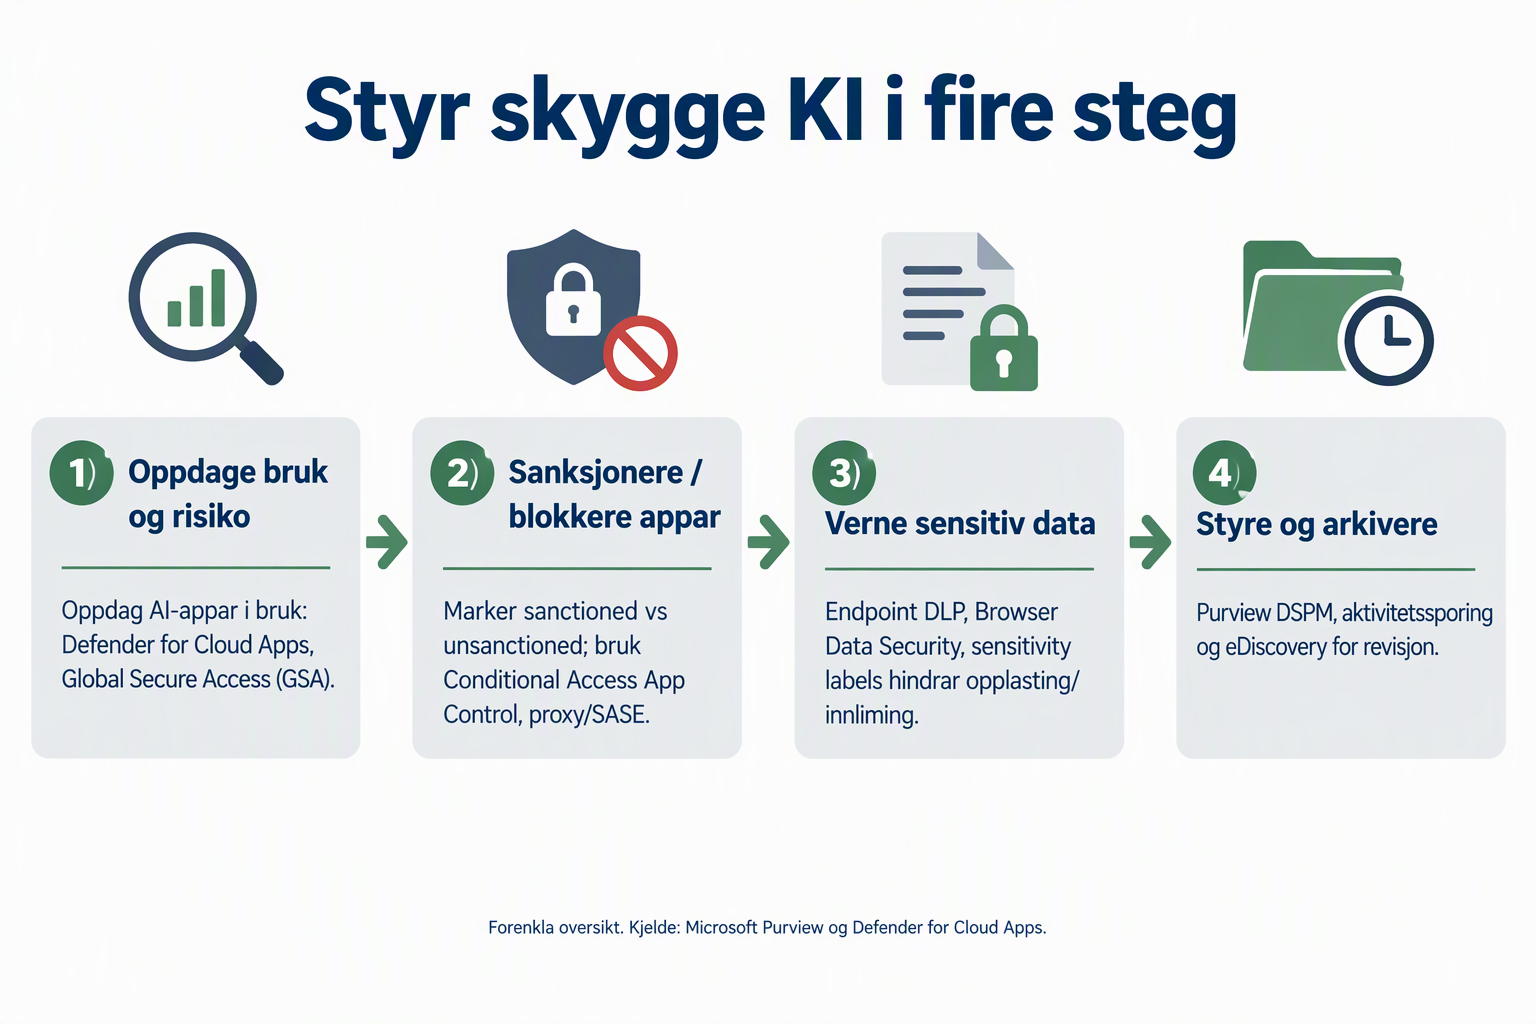
Samtalen bør følgjast av ei teknisk kartlegging. Defender for Cloud Apps kan gi oversikt over KI-tenester i bruk og støtte risikovurderinga av dei. Tenestene kan merkjast som godkjende eller ikkje godkjende. Det gir eit betre grunnlag for å prioritere enn ei generell kjensle av at «folk sikkert brukar ChatGPT».
Microsoft Entra Global Secure Access kan supplere dette med innsikt frå nettverkstrafikken som går gjennom løysinga. Då kan de sjå bruksmønster og trafikk til kjende KI-tenester. Ei slik oversikt fortel likevel ikkje åleine om Per sende ei kundeliste eller bad om hjelp til ein offentleg annonsetekst. Kva teneste som er brukt, og kva data som er delte, er to ulike spørsmål.
Når de har både oversikta og forklaringa frå dei tilsette, blir det lettare å velje nokre få tenester som faktisk dekkjer behovet. Ei godkjenning må då seie kva oppgåver tenesta kan brukast til, og kva informasjon som kan leggjast inn. At eit verktøy er godkjent for å skrive ein annonse, betyr ikkje at det er godkjent for kundelista.
Reglane må verke når nokon er i ferd med å dele
Ei liste over godkjende verktøy hjelper lite dersom resten framleis kan brukast fritt med dei same dataa. Tenester de vurderer som uakseptable, må kunne blokkerast gjennom kontrollane de har på einingar og nettverk. Merking som «ikkje godkjend» i Defender for Cloud Apps må følgjast av konfigurert handheving, og de må kontrollere at blokkeringa faktisk slår inn. Ein regel i administrasjonsportalen er først nyttig når den verkar i kvardagen.
Også ei godkjend teneste kan få informasjon den ikkje skal ha. Her kan Microsoft Purview DLP, altså reglar som skal hindre uønskt deling av data, gi eit ekstra vern. Endpoint DLP kan kontrollere bestemte handlingar med sensitiv informasjon på einingar som er tekne inn i løysinga. Vern i nettlesaren, omtalt som Browser Data Security i Microsoft si rettleiing, kan i støtta scenario oppdage eller stoppe sensitiv tekst før den blir send til ei KI-teneste i Edge.
For Per kan det bety at han får ei åtvaring eller blir stoppa når han prøver å laste opp kundelista eller lime inn innhaldet. Då møter regelen han i sjølve arbeidssituasjonen. Ei kort forklaring på kvifor delinga blir stoppa, saman med eit godkjent alternativ, gjer det lettare å gjere rett neste gong.
Sensitivitetsetikettar med kryptering kan i tillegg avgrense kven som får opne dokumenta. Ei ekstern teneste som ikkje har rett til å dekryptere fila, kan heller ikkje lese det krypterte innhaldet. Men dersom ein autorisert brukar kopierer ut lesbar tekst og deler den vidare, kan ein ikkje rekne med at filkrypteringa vernar den nye kopien. Det er nettopp derfor merking, tilgangsstyring og kontroll med deling må sjåast i samanheng.
Vernet må dessutan passe til måten folk arbeider på. Støtta i Endpoint DLP varierer mellom operativsystem, nettlesarar og handlingar. Private einingar og trafikk utanfor dei administrerte løysingane kan gi hol i dekninga. Der kan nettverksbaserte kontrollar vere eit supplement, men ein må avklare kva dei faktisk ser og kan stoppe. Be den som driftar løysinga, demonstrere dei aktuelle arbeidsmåtane før de reknar dei som verna.
Lisens og produktstatus høyrer med i den vurderinga. Shadow AI-oversikta for agentar i Microsoft 365 admin center er til dømes i preview og krev mellom anna Microsoft 365 E5, Defender for Endpoint, Intune-registrerte Windows-einingar og påmelding til Frontier-previewen. Oversikta gjeld støtta agentar, og oppdaging betyr ikkje at alle dei same agentane kan blokkerast der. Dette er eit konkret verktøy med avgrensa dekning, ikkje ei ferdig løysing på all skygge KI.
Du må kunne finne ut kva som skjedde
Sjølv med gode reglar treng de ein plan for det som slepp gjennom. Om Per allereie har lasta opp fila, må nokon kunne finne ut kva den inneheldt, kva teneste som fekk den, og kva moglegheiter de har til å avgrense vidare bruk og få data sletta. Det arbeidet blir vanskeleg dersom heile historia ligg i ein privat konto verksemda ikkje har tilgang til.
For støtta KI-løysingar kan Microsoft Purview bidra med logging, lagring og undersøking av interaksjonar. eDiscovery er funksjonane som gjer det mogleg å finne fram, sikre og gjennomgå relevant informasjon ved undersøkingar og rettslege prosessar. Data Security Posture Management, forkorta DSPM, kan gi oversikt over KI-aktivitet og risiko knytt til sensitive data. Kva de faktisk får innsyn i, avheng av løysing, lisens og oppsett. De kan ikkje rekne med at Purview automatisk har ein kopi av alt som er gjort i ein privat chatbot.
Ei uønskt deling må også vurderast som ei mogleg personvernhending. Kva som må meldast til Datatilsynet, og om dei det gjeld skal varslast, avheng av ei konkret vurdering av hendinga og risikoen. Det er ikkje gitt at alle feil skal føre til varsel til alle kundar. Men verksemda må kunne undersøkje, vurdere og dokumentere det som skjedde. Avklar derfor på førehand kven som samlar fakta, kven som vurderer personvernspørsmåla, og kven som tek avgjerdene.
Start der konsekvensane er størst
For ei mindre verksemd ville eg byrja med dei oppgåvene der feil deling kan gjere størst skade. Kundelister, opplysningar om tilsette, helseopplysningar, økonomiske forhold og forretningsløyndomar fortener meir merksemd enn eit utkast til ein offentleg stillingsannonse. Det gir eit handterleg utgangspunkt for både kartlegginga og dei første reglane.
Deretter ville eg valt nokre få godkjende arbeidsmåtar og gjort dei enkle å forstå. Avtalane må avklare kva leverandøren kan bruke dataa til, om dei kan brukast til modelltrening, korleis dei blir lagra, og kva som skjer når dei skal slettast. Dei tilsette treng konkrete døme på kva dei kan dele, kva som må fjernast eller anonymiserast først, og kva som ikkje skal inn i tenesta. Prøv dette på ei vanleg arbeidsoppgåve, og øv òg på kva de gjer når nokon seier: «Eg trur eg lasta opp noko eg ikkje skulle.»
Dette kostar tid, og teknisk vern kan krevje både nye lisensar og arbeid med oppsett og drift. Samtidig bør de rekne inn tida som går med til å undersøkje ei hending, hente inn juridisk hjelp og handtere spørsmål frå kundar. Eit privat månadsabonnement ser billeg ut når ein berre ser på prisen. Det seier lite om den samla kostnaden for verksemda.
Heilt ærleg
Eg meiner skygge KI må takast på alvor som eit leiaransvar. Per sitt initiativ kan vere verdifullt: Han har funne ei oppgåve som kan løysast betre. Då bør verksemda bruke det som utgangspunkt for å gi han ein forsvarleg måte å gjere jobben på.
Som leiar bør du kunne forklare kva KI-tenester de brukar, kva informasjon dei får, og kven som følgjer opp når noko går gale. Når dei svara manglar, er det på tide å få styring på bruken. Arbeidet bør starte før den neste kundelista blir lasta opp.