Du har ikkje berre teke i bruk ein ny Copilot. Du har fått ein ny digital aktør inn i verksemda.
Det er kanskje den viktigaste endringa med agentar akkurat no.
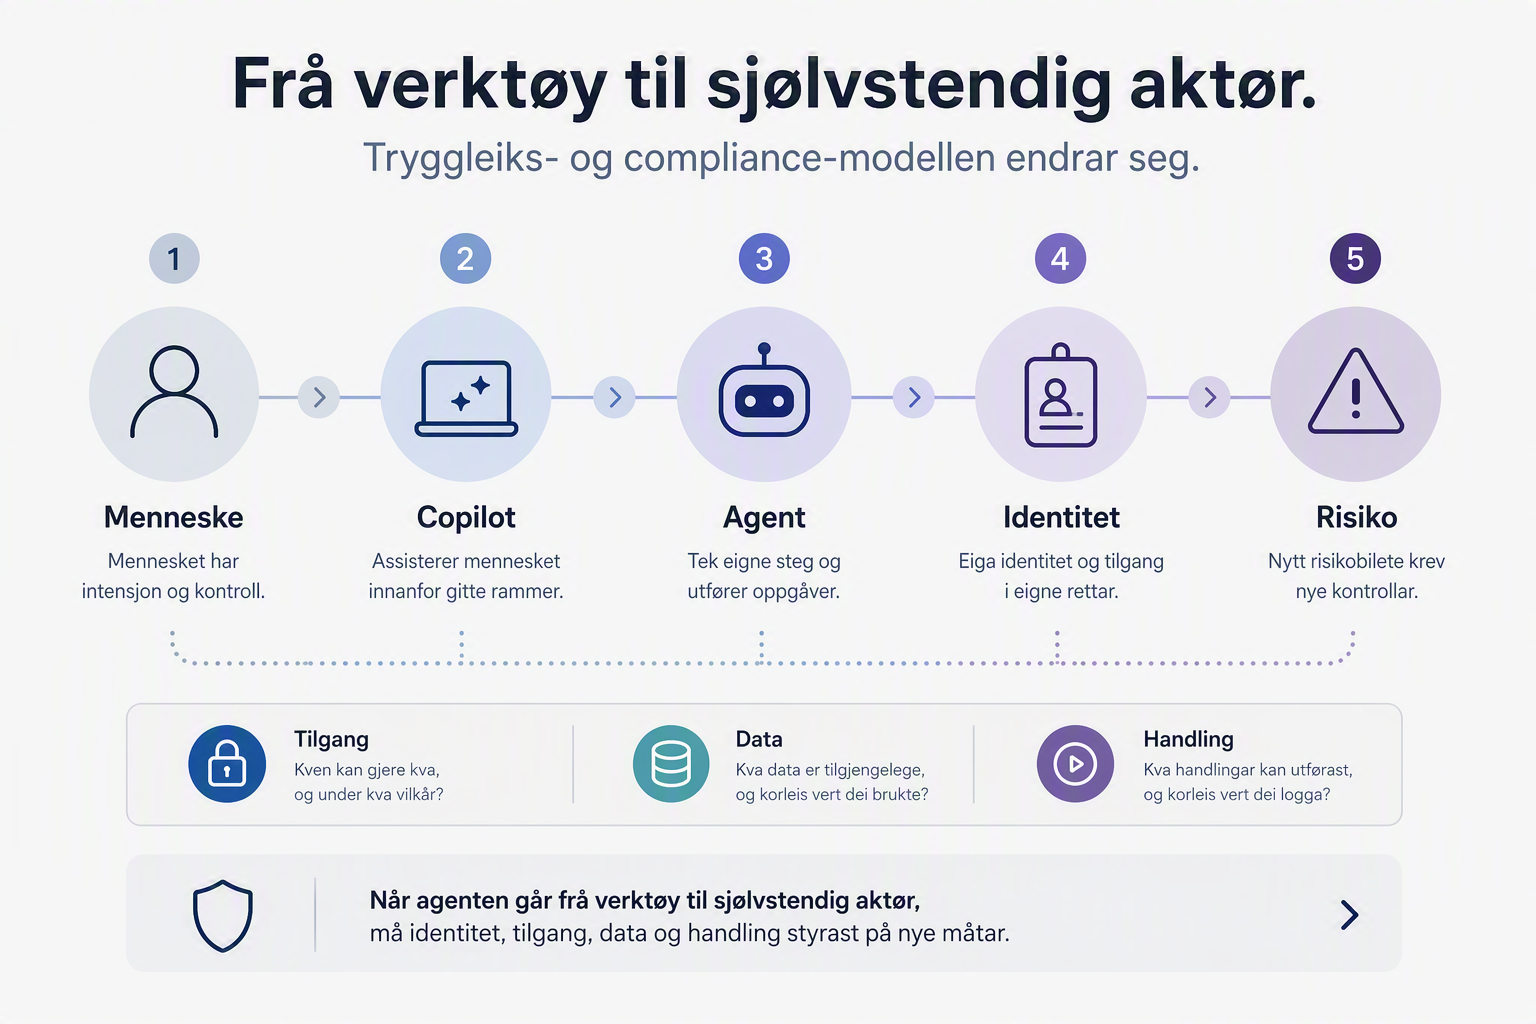
Når ein agent får sin eigen identitet, tilgang til data og høve til å utføre handlingar over tid, held det ikkje lenger å spørje kven som oppretta den eller kven som trykte på start. Vi må også kunne spørje kva agenten faktisk gjer, kva den har tilgang til, om åtferda endrar seg og kva som skjer dersom den byrjar å gjere noko den ikkje burde.
Det er her Microsoft Purview blir interessant.
Microsoft Agent 365 er generelt tilgjengeleg for Commercial frå 1. mai 2026, på per-user basis og med krav om minst éin kvalifiserande lisens. Samstundes dokumenterer Microsoft no Risky Agents som ein preview-policy i Insider Risk Management. Denne previewen gjeld dokumenterte støtta agenttypar og dokumenterte deteksjonar, ikkje generiske agentar overalt. Preview-statusen er verd å nemne, men han er ikkje hovudpoenget her.
Det interessante er at Microsoft openbert meiner at agenten no er ein aktør du må kunne overvake, etterforske og styre som noko meir enn berre funksjonalitet inni ein app.
Frå verktøy til identitet
Vi er vane med å tenkje på KI som eit verktøy mennesket brukar. Du skriv ein prompt, modellen svarar, og mennesket vurderer resultatet.
Agentar flyttar denne modellen.
Ein agent kan få ein identitet, tilgangar og oppgåver. Den kan arbeide med informasjon frå fleire kjelder og utføre handlingar på vegner av verksemda. Dermed blir agenten også noko sikkerheits- og compliance-modellen må kunne forhalde seg direkte til.
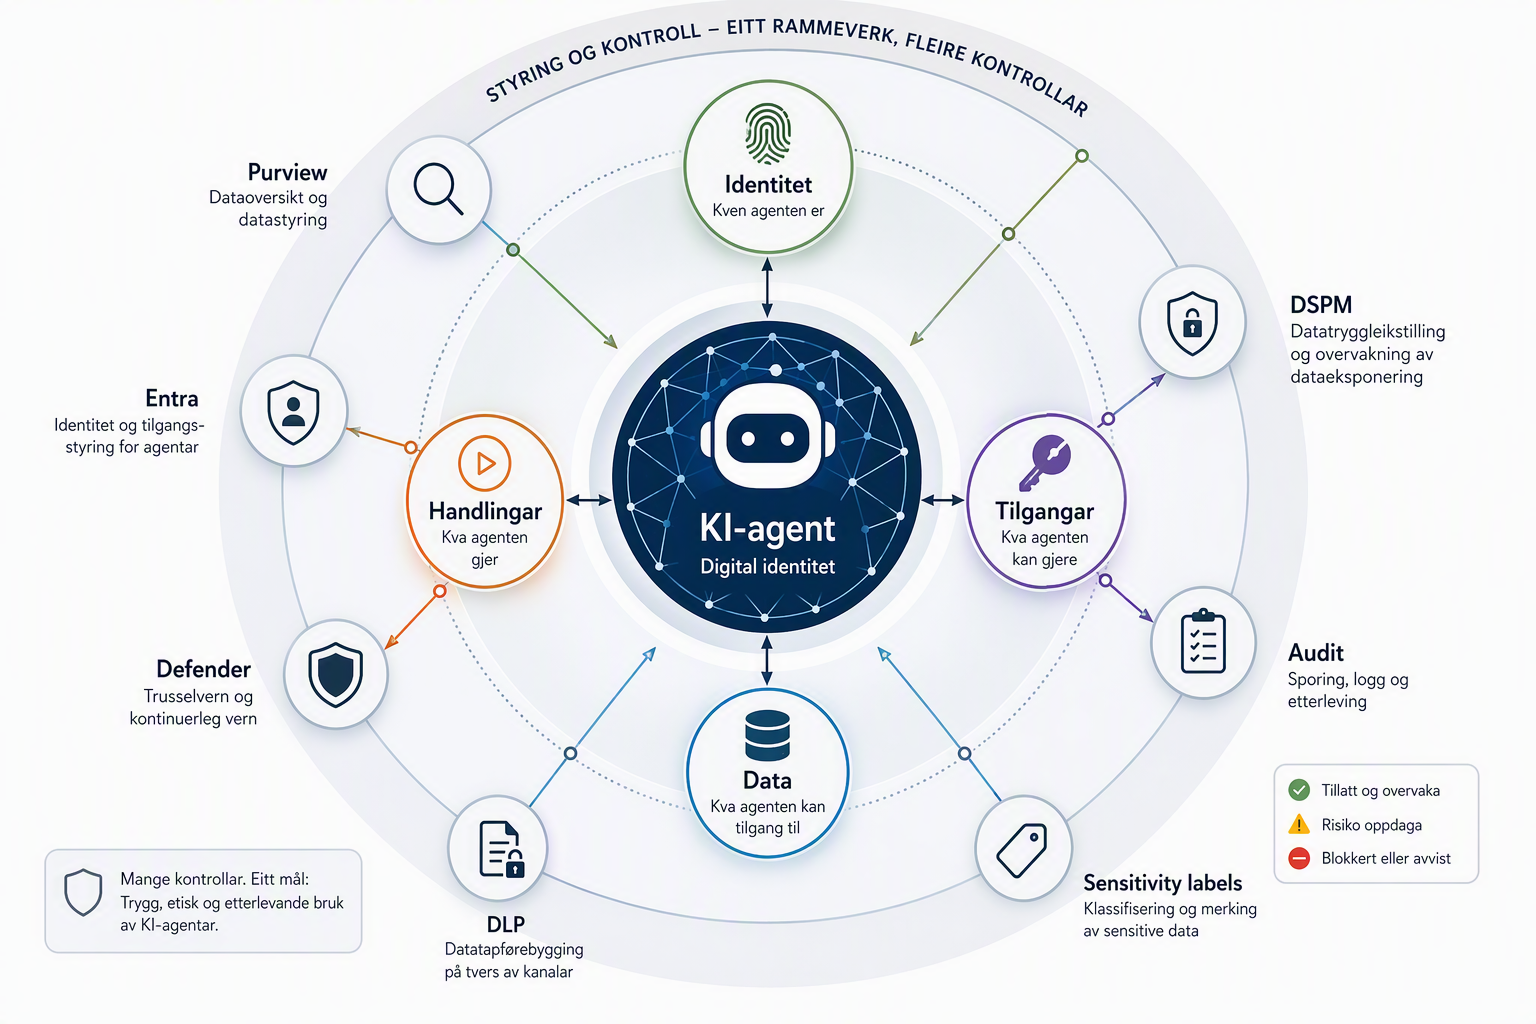
Microsoft dokumenterer at Purview kan brukast for Microsoft Agent 365 på område som audit, data classification, sensitivity labels, DLP, Insider Risk Management, communication compliance, eDiscovery, data lifecycle management og Compliance Manager. Samtidig presiserer dokumentasjonen at ikkje alt blir slått på automatisk: for Agent 365 agent instances kan Purview automatisk enable audit, data classification og Compliance Manager sine AI-regulatory assessments, medan andre kontrollar må leggjast til som for ein brukar. Sjå Purview-dokumentasjonen for Agent 365.
Det betyr ikkje at agenten er eit menneske. Men styringsmessig byrjar vi å stille mange av dei same spørsmåla:
- Kven eig denne identiteten?
- Kva tilgangar har den?
- Kva data behandlar den?
- Kva handlingar utfører den?
- Kva er normal åtferd?
- Kva gjer vi når åtferda ikkje lenger ser normal ut?
Når agenten får sitt eige risikobilete
Det er her eg meiner Risky Agents seier noko større enn sjølve funksjonen.
Når agenten får sin eigen identitet, får den også sitt eige risikobilete.
Ein agent treng ikkje vere vondskapsfull for å bli ein risiko. Feil instruksjonar, kompromittering, for vide tilgangar, endra kontekst eller uventa autonom åtferd kan vere nok. Ein agent som i går gjorde akkurat det den skulle, kan i morgon få tilgang til andre data eller byrje å operere på ein måte verksemda ikkje hadde planlagt.
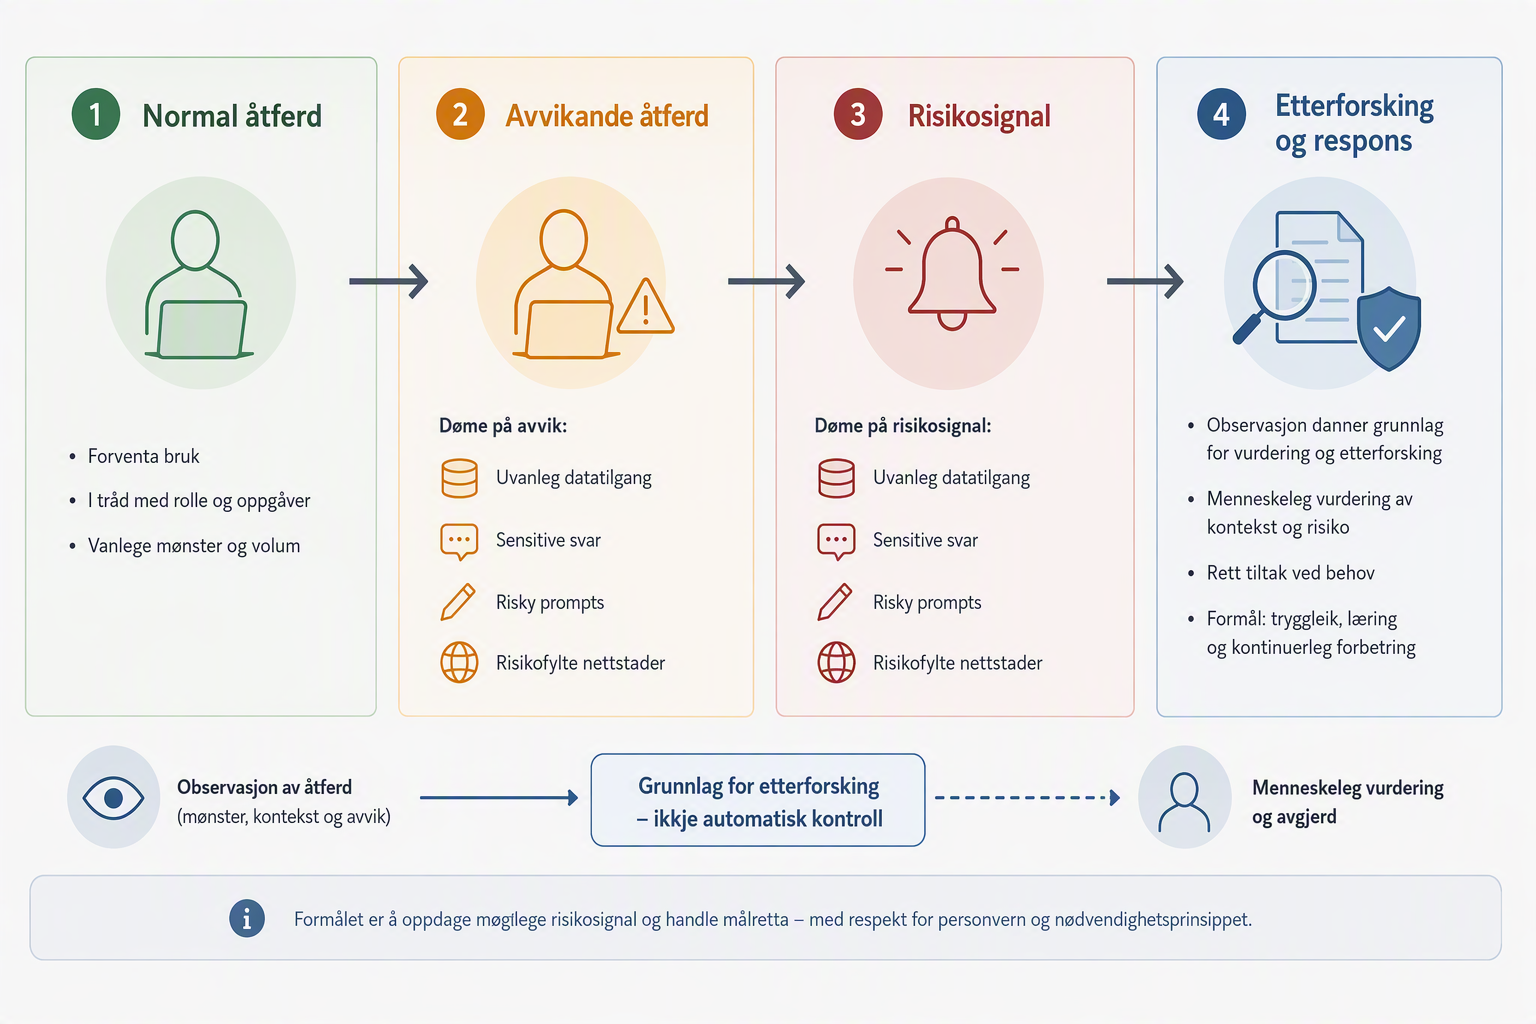
Microsoft dokumenterer at Risky Agents i Purview kan oppdage desse typane signal:
- risky prompts
- sensitive responses
- sensitive data access
- risky websites
Dette er ikkje eit teoretisk rammeverk eg les inn i produktet. Det er den dokumenterte grunnlista no i Monitoring agents in Insider Risk Management.
Støtta agenttypar er, slik Microsoft dokumenterer det no:
- Copilot Studio agents
- Microsoft Foundry agents
- agentar bygde med P4AI SDK
Det er viktig å halde seg til dette. Risky Agents betyr ikkje at Purview no overvakar alle tenkjelege agentar overalt. Men retninga er tydeleg: Microsoft byggjer observasjon og etterforsking av åtferdsbasert risiko også for ikkje-menneskelege aktørar. Sjå også policytemplate-dokumentasjonen for Insider Risk Management.
No kjem også ei samla risikoflate
Det nye her er ikkje berre at Purview har ein preview-policy.
Det nye er at agent-risiko blir behandla som noko som skal visast på tvers av plattforma.
Microsoft dokumenterer at agent risk frå Purview blir delt vidare til DSPM og Microsoft 365 admin center i Monitoring agents in Insider Risk Management. I tillegg har Microsoft 365 admin center no ei eiga Agents at risk-flate som aggregerer høg risiko frå Entra, Purview og Defender.
Det er eit viktig signal.
For når Entra, Defender og Purview begynner å møtast rundt den same agenten, er ikkje agenten lenger berre ein appkomponent. Då blir agenten ei eiga tryggleiksgrense med identitet, åtferd, eksponering og styringsbehov.
Samtidig må vi ikkje overselje dette. Aggregert risiko er nyttig for synlegheit, men det er ikkje det same som full forståing eller full dataparitet mellom konsollane. Ei felles «agents at risk»-liste kan vere eit godt operativt startpunkt, men ho erstattar ikkje eigarskap, kontekst og etterforsking.
Dette er også eit compliance-problem
Det er lett å plassere agentar i sikkerheitsboksen. Identitet, tilgang og trusseldeteksjon høyrest først og fremst ut som klassisk cybertryggleik.
Men agentar gjer compliance endå viktigare.
For kva skjer når identiteten som les, samanstiller, flyttar eller produserer informasjon ikkje lenger er eit menneske?
Då må styringsmodellen framleis vite kva informasjon som er sensitiv, kvar den kan brukast, kva som kan delast, kor lenge data skal bevarast og kva aktivitet som må kunne etterforskast i ettertid.
Det er nettopp derfor kombinasjonen av identitet og Purview er interessant. DLP, sensitivity labels, audit, eDiscovery og lifecycle sluttar ikkje å vere relevante fordi aktøren er ein agent. Tvert imot blir klassifisering og datastyring meir sentralt når fleire handlingar kan skje utan at eit menneske vurderer kvart enkelt steg.
Vi har brukt mange år på å byggje compliance rundt spørsmålet:
Kva får mennesket gjere med informasjonen?
No må vi leggje til eit nytt:
Kva får agenten gjere med den same informasjonen?
Det er etter mi vurdering ei langt større endring enn ein ny policytemplate i Purview.
Frå normal agent til risky agent
Det mest interessante scenariet er ikkje nødvendigvis ein agent som er feilkonfigurert frå første dag. Det er agenten som fungerer normalt over tid og så endrar åtferd.
Tenk på ein agent som vanlegvis les eit avgrensa datasett og produserer eit bestemt resultat. Så byrjar den plutseleg å hente meir sensitiv informasjon, produsere sensitive svar eller besøke risikofylte nettstader.
Då treng vi meir enn tilgangskontroll. Vi treng observasjon av åtferd og eit grunnlag for etterforsking.
Det er her Risky Agents blir interessant som signal om retninga Microsoft tek med Purview og Insider Risk Management. Og det er også her mange verksemder vil oppdage at sjølve agentproblemet eigentleg er eit styringsproblem: eigarlaus agent, uklar sponsor, uklår datatilgang og uklår prosess for kven som skal reagere når risiko dukkar opp.
Synlegheit er framleis ikkje det same som kontroll
At Purview kan gi signal om agentåtferd, betyr ikkje at all problematisk åtferd automatisk blir oppdaga, forstått og stoppa. Risky Agents gir eit grunnlag for observasjon og etterforsking. Det er verdifullt, men det erstattar ikkje god tilgangsstyring, DLP, klassifisering, eigarskap og operative rutinar.
Det same gjeld DSPM. Microsoft dokumenterer at Agent 365 skal styrast gjennom DSPM > AI observability, og at classic DSPM ikkje støttar Agent 365. Sjå Purview-dokumentasjonen for Agent 365.
Det poenget er viktig i praksis: mange kjem til å leite etter agentstyring i gamle oversikter og tru at manglande synlegheit betyr manglande risiko. Det kan like gjerne bety at dei ser i feil konsoll, manglar rett rolle eller ikkje har lisensgrunnlaget som krevst for dei aktuelle visningane.
For agentar no er ikkje berre eit teknologispørsmål. Det er også eit drifts- og ansvarsproblem.
Kva bør du gjere no?
Eg ville starta med fem ting.
Kartlegg agentane som faktiske identitetar
Finn ut kva agentar de har, kven som eig dei, kva tilgangar dei har og kva data dei arbeider med. Ein agentportefølje utan eigarskap blir fort eit governance- og compliance-problem.Skil mellom synlegheit og kontroll
Ei «Agents at risk»-liste er nyttig, men ho er berre eit startsignal. De treng framleis tilgangsstyring, dataavgrensing, klassifisering og rutinar for respons.Få datagrunnmuren på plass før autonomien aukar
Sensitivity labels, DLP, audit og lifecycle blir ikkje mindre viktige med agentar. Dei blir viktigare. Agenten bør møte styrte data, ikkje rydde opp i eit informasjonslandskap ingen eig.Avklar kven som etterforskar og kven som kan gripe inn
Purview, Entra, Defender og admin center gir ulike utsnitt av problemet. Nokon må eige undersøkinga, og nokon må ha mandat til å avgrense, stoppe eller endre agenten.Pilotér preview-funksjonar som preview-funksjonar
Risky Agents er nyttig for å lære kva normal og unormal agentåtferd ser ut som, men ikkje behandl det som ein ferdig kontroll du kan lene heile styringsmodellen på.
Praktiske atterhald du ikkje bør hoppe over
Tilgang og lisens er ikkje heilt trivielt her.
For Purview-relaterte agentrisikoar og varslar er det relevante Insider Risk Management-rollar som avgjer kven som faktisk kan sjå og etterforske i Purview. I Microsoft 365 admin center er det eit anna spørsmål: der dokumenterer Microsoft at Risks-kolonnen og Security-tabben kan krevje E7 eller Agent 365, i tillegg til rollebasert tilgang. Sjå Agent Registry og agentdetaljar.
Det betyr i praksis at «vi har funksjonen», «vi har lisensen» og «rette folk ser funksjonen» ikkje er det same.
Og det er ofte nettopp der styringa sviktar.
Heilt ærleg?
Risky Agents er interessant, men ikkje først og fremst fordi Microsoft har laga endå ein funksjon i Purview.
Det interessante er kva funksjonen fortel oss.
Agenten er i ferd med å bli ein sjølvstendig digital aktør i verksemda. Den får identitet, tilgangar, data og handlingsrom. Då må vi også kunne sjå når åtferda endrar seg, når eigarskap manglar, og når agenten byrjar å representere ein risiko på tvers av identitet, tryggleik og compliance.
Når aktøren ikkje lenger alltid er eit menneske, blir compliance ikkje mindre relevant.
Den blir ein del av sjølve føresetnaden for å kunne sleppe agentane laus.