Microsoft 365 Business Premium er flaggskipet i business-segmentet for verksemder med opptil 300 brukarar, og lisensen inkluderer mykje av det ein norsk middels stor verksemd faktisk treng i 2026 : identitet, einingsstyring, e-postvern og endpointvern. Men det betyr ikkje at verksemda er trygg når lisensen er kjøpt. Det betyr berre at verksemda kan setje opp mykje betre vern enn før.
Det viktigaste poenget er enkelt: Business Premium er ein lisenspakke, ikkje ein ferdig sikra driftstilstand!
Kva får du faktisk i Business Premium?
Business Premium er laga for små og mellomstore verksemder med 1–300 brukarar, og inkluderer mellom anna Microsoft Defender for Business, Defender for Office 365 Plan 1, Intune Plan 1 og Entra ID P1 ifølgje Microsoft si eiga dokumentasjon:
Og det er bra. For mange verksemder er dette eit svært godt utgangspunkt.
Problemet er at mange les lisenslista som om tryggleiken allereie er på plass. Det er den dessverre ikkje. Særleg gjeld det Defender for Business.
Nei, Defender for Business vernar deg ikkje av seg sjølv
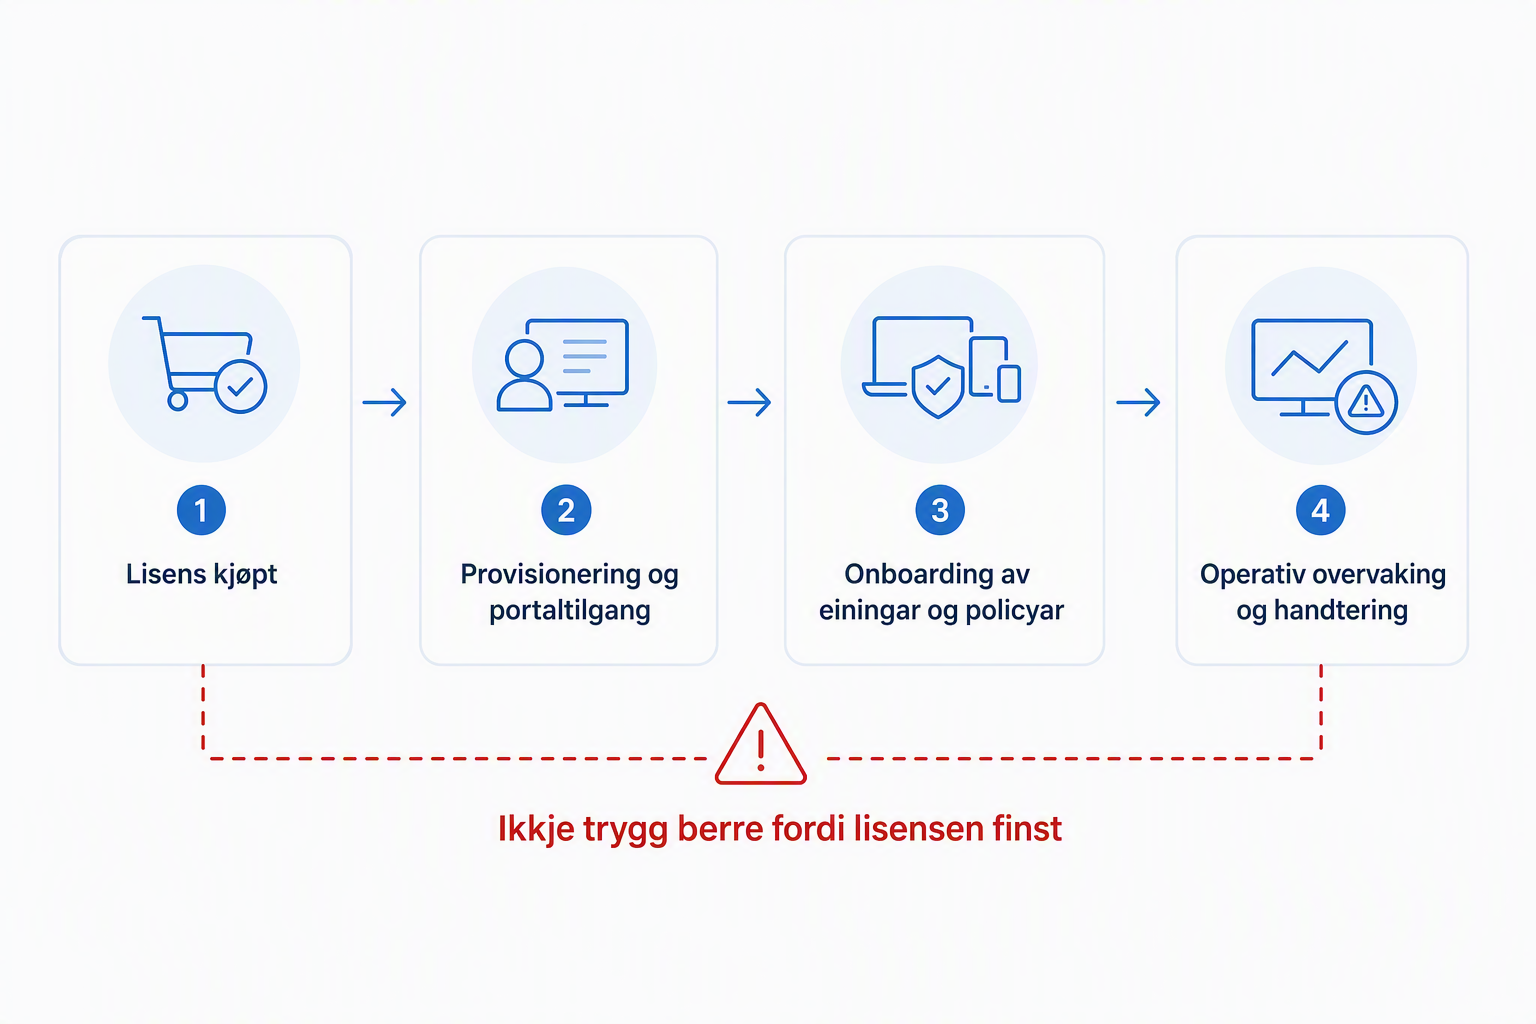
Microsoft skriv at Defender for Business må setjast opp og konfigurerast i Defender-portalen, og at oppsettet omfattar mellom anna brukarar, roller, varslingar, onboarding og policyar:
Samtidig seier Microsoft i service description at Defender for Business-funksjonar er aktiverte på tenantenivå som standard:
Det høyrest motseiande ut, men er eigentleg ikkje det. Tenesta kan vere tilgjengeleg i tenanten utan at:
- einingane er onboarda
- policyane er gjennomgåtte
- varslingar går til rett person
- roller er fordelte
- unntak og drift er avklarte
Med andre ord: funksjonen kan vere slått på i lisensen, medan vernet framleis ikkje fungerer godt nok i praksis.
Standardpolicy er startpunkt, ikkje fasit
Defender for Business har standardpolicyar for mellom anna next-generation protection og firewall, og Microsoft dokumenterer at desse kan visast, redigerast og konfigurerast:
Dette er nyttig, men det er her mange stoppar for tidleg. Standardpolicy betyr ikkje nødvendigvis:
- rett balanse mellom tryggleik og brukaroppleving
- dekning for alle einingstypar
- tilpassing til verksemda sine admin-verktøy
- fornuftige unntak for line-of-business-program
- ein plan for testing og endringskontroll
Standardoppsett er ofte betre enn ingenting. Men standardoppsett utan kontroll er framleis eit sjansespel.
Første veka etter kjøp: det du faktisk bør gjere
Om verksemda nett har kjøpt Business Premium, ville eg prioritert dette først:
Stadfest kva lisensen faktisk gir dykk
- Business Premium er for opptil 300 brukarar og inkluderer fleire sentrale tryggingskomponentar, men ikkje alt Microsoft sel innan tryggleik og compliance.
- Ver særleg presis på skiljet mellom det som er inkludert, og det som krev tilleggslisens.
Opne Defender-portalen og kontroller at oppsettet er i gang
- Sjekk onboarding-status for einingar.
- Sjekk kven som får varsel.
- Sjekk om roller er fordelte.
Gå gjennom standardpolicyane
- Ikkje berre sjå at dei finst. Verifiser at dei passar miljøet.
- Særleg viktig dersom verksemda har blanding av lokale admin-rettar, eldre program eller ujamn klientstandard.
Kontroller Intune og einingsstyring
- Business Premium inkluderer Intune Plan 1, men einingsstyring må framleis designast og innførast.
- Utan styring av konfigurasjon, etterleving og utrulling får ikkje Defender same effekt.
Sjekk identitetsgrunnmuren
- Entra ID P1 er inkludert, men det hjelper lite om MFA, Conditional Access og admin-praksis heng etter.
- Mange små verksemder har framleis for mange globale administratorar og for dårleg kontroll på break-glass og privilegium.
Avklar kven som eig drifta
- Kven følgjer opp varsel?
- Kven godkjenner policyendringar?
- Kven tek ansvar når Defender flaggar noko laurdag kveld?
Skal du ha Copilot, bør du sjå på bundle først
Microsoft har no gjort eit interessant grep i Business segmentet: Du kan kjøpe Microsoft 365 Business Premium og Microsoft 365 Copilot for Business som éi samla løysing.
For mange små og mellomstore verksemder meiner eg dette bør vere utgangspunktet dersom Copilot først skal inn.
Du får då produktivitetsplattformen, sikkerheitsfunksjonane i Business Premium og arbeidsretta Copilot samla i same lisens. Microsoft inkluderer mellom anna Copilot i Word, Excel, PowerPoint, Outlook og Teams, KI basert på verksemda sine arbeidsdata og tilgang til agentar. Samtidig ligg Entra ID, Intune, Defender og Purview funksjonar i grunnmuren.
Prisen gjer òg bundle løysinga interessant. For ei verksemd som uansett skal ha Business Premium og ønskjer Microsoft 365 Copilot, bør ein derfor samanlikne denne pakken før ein kjøper Copilot som eit separat tillegg.
Men her kjem den viktige delen:
At Copilot er enkelt å kjøpe, betyr ikkje at den bør vere det første du aktiverer.
Før generativ KI får arbeide på tvers av e post, Teams, SharePoint, OneDrive og andre arbeidsdata, bør verksemda ha kontroll på identitetar, tilgangar, deling og sensitive data.
Conditional Access bør vere på plass. MFA og sterke autentiseringsmetodar bør vere gjennomtenkte. Defender funksjonane bør faktisk vere sette i drift. Ekstern deling og gamle SharePoint tilgangar bør vere vurderte. Og verksemda bør ha eit minimum av dataklassifisering og informasjonsstyring.
For Copilot skaper ikkje nødvendigvis nye tilgangar til informasjon.
Men den kan gjere informasjon som allereie er for breitt tilgjengeleg, langt enklare å finne, kombinere og bruke.
Difor meiner eg Business Premium med Copilot kan vere ein svært god inngang til Microsoft 365 for ei mindre verksemd.
Berre ikkje start med Copilot.
Start med grunnmuren som skal gjere det forsvarleg å bruke den.
Copilot utan datastyring er ofte berre ein raskare måte å dele for mykje på
Microsoft dokumenterer at Purview kan brukast til å styre datatryggleik og compliance for Microsoft 365 Copilot og Copilot Chat, mellom anna med DLP, sensitivity labels, auditing, retention og DSPM-arbeidsflytar:
Men her kjem den praktiske realiteten: mykje av denne styringa krev meir enn berre Business Premium. Noko krev eigne Purview-funksjonar, roller, oppsett og i enkelte tilfelle eigne lisensar. Det betyr at ein ikkje bør selje inn Copilot internt som «trygt fordi vi har Microsoft 365».
Det ein bør spørje om i staden, er:
- Kva data kan Copilot faktisk finne?
- Kven har tilgang til dei dataa i dag?
- Har vi labels som blir brukte i praksis?
- Har vi audit nok til å undersøkje misbruk eller feil?
- Har vi DLP-kontrollar der risikoen faktisk er størst?
Labels er ikkje pynt
Microsoft dokumenterer at sensitivity labels og kryptering blir respekterte av Copilot, og at tilgangsrettar spelar inn for kva innhald som kan nyttast:
I praksis betyr det at ein god label-strategi kan gjere ein stor forskjell. Men berre dersom:
- labels er publiserte
- brukarane forstår dei
- innhald faktisk blir merkt
- rettane bak labelane er gjennomtenkte
- ein kontrollerer etterleving
Ein label-strategi som berre finst i PowerPoint, er ikkje governance. Det er symbolpolitikk.
DLP for Copilot finst, men du må vite kva den faktisk gjer
Microsoft har dokumentert støtte for DLP mot Microsoft 365 Copilot og Copilot Chat, der ein kan blokkere prosessering av filer og e-post med bestemte sensitivity labels:
Det er bra, men dette er ikkje det same som «Purview løyser alt». Denne kontrollen har avgrensingar, eige scope og eigne føresetnader. Den må forståast som ei konkret handheving av bestemte scenario, ikkje som eit magisk lag over all Copilot-bruk.
Det er nett her mange verksemder lurer seg sjølve:
- dei har synlegheit, men ikkje handheving
- dei har rapportar, men ikkje eigarskap
- dei har labels, men ikkje bruk
- dei har lisens, men ikkje kontroll
Vanlege feil eg ville sett etter med ein gong
1. Defender er “inkludert”, men ingen einingar er skikkeleg onboarda
Dette er kanskje den vanlegaste feilen. Lisensen finst, portalen finst, men dekninga er dårleg.
2. Standardpolicyane står urørte
Det kan vere heilt greitt i starten, men ikkje over tid.
3. Ingen eig varsel og hendingar
Når alle eig tryggleiken, eig ingen tryggleiken.
4. Intune er kjøpt, men ikkje innført
Då mistar du mykje av den operative verdien i pakken.
5. Copilot blir diskutert som produktivitet, ikkje som datarisiko
Det er feil rekkjefølgje.
6. Labels er for grove eller for uklare
Då blir dei anten ikkje brukte, eller så gir dei dårleg styring.
7. Ein blandar Copilot, Copilot Chat og Copilot-lisensar
Det skaper dårlege forventningar, feil budsjett og dårleg governance.
Er Business Premium nok i 2026?
For mange verksemder: ja, som grunnmur.
For nokre verksemder: nei, ikkje åleine.
Business Premium er ofte eit godt nivå for verksemder som treng:
- betre identitetsvern
- betre klientstyring
- betre grunnvern på endepunkt
- betre e-postvern
- eit realistisk tryggingsnivå utan E5-budsjett
Men dersom verksemda har høg risiko, strenge regulatoriske krav, mykje sensitiv informasjon, svak intern driftsevne eller stor eksponering mot phishing, direktørsvindel og datalekkasjar, må ein vurdere om baseline i Business Premium er nok. I slike miljø er det ofte ikkje lisensen som er for svak først. Det er kapasiteten til å drifte og styre løysinga godt nok.
Heilt ærleg?
Business Premium er ofte eit godt kjøp. Men det farlegaste med pakken er at den ser ferdig ut på papiret.
Du blir ikkje trygg av å kjøpe Business Premium. Du blir tryggare av å:
- aktivere og ta i bruk det som følgjer med
- fordele ansvar
- justere policyar
- onboarde einingar
- rydde i identitetar og tilgang
- styre data før du slepper laus Copilot
Lisensen er starten. Ikkje fasiten.